

ClickLock Stealer na Macu zneužívá falešné ověření a tlačí oběti k zadání hesla. Útočníci pak mohou získat přístup k uloženým přístupovým údajům, cookies i kryptopeněženkám.
Malware ClickLock Stealer útočí na uživatele Maců nečekaně jednoduchým trikem: přiměje je vložit příkaz do Terminálu a pak je pod náporem falešných systémových oken dotlačí k zadání hesla. Právě to je na celé kampani nejnebezpečnější — nepotřebuje zneužít chybu v systému, stačí, když člověk uvěří podvržené kontrole v prohlížeči.
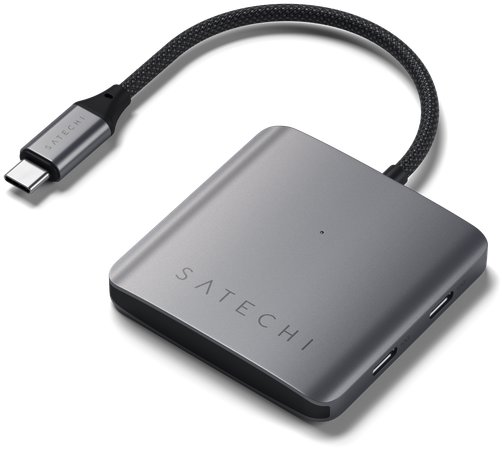
Aktuální cenu produktu Satechi 4portový USB-C Hub s PD najdete na Alze.
Jak ClickLock funguje a co chce získat
Útok podle bezpečnostní firmy začíná typicky na stránce, která se tváří jako ověření přes Cloudflare nebo jiný běžný bezpečnostní krok. Stránka uživateli řekne, aby zkopíroval příkaz a spustil ho v Terminálu. Jakmile to udělá, skript stáhne další části malwaru a rozjede sérii podvodných výzev, které mají působit jako běžné systémové chování.

Pak přichází tlak. Když oběť odmítne první dialog s heslem, malware začne rušit práci s Macem tak dlouho, dokud se nevzdá. V praxi to znamená, že se zavírají viditelná okna aplikací a plocha zůstává prakticky nepoužitelná. Cílem je vyvolat paniku a donutit uživatele kliknout na všechno, co se na obrazovce objeví.
Jakmile uživatel heslo zadá, malware si vynutí další, tentokrát skutečný macOS dialog. Ten se snaží získat přístup ke klíčence, tedy k části systému, kde mohou být uložené přihlašovací údaje a další citlivá data. Pokud mu to oběť povolí, útočník získá mnohem víc než jen heslo k Macu.
Co to znamená pro běžné uživatele Macu
Největší riziko nespočívá jen v jednom odcizeném účtu. ClickLock míří na data, která mají pro útočníky mnohem vyšší hodnotu: uložená hesla v prohlížeči Chrome, položky z klíčenky, trezory správce hesel i kryptopeněženky. To už je kombinace, která může vést k převzetí účtů napříč službami, a ne jen k problémům s jedním zařízením.
Dobrou zprávou je, že Apple na podobné scénáře reaguje. V novější verzi macOS Tahoe 26.4 přibylo varování, když se uživatel pokusí vložit příkaz do Terminálu z webu, chatu nebo zprávy, a systém paste zablokuje, dokud si člověk příkaz nezkontroluje. Pokud macOS rozpozná známý malware, vložení rovnou zakáže. To je důležitý posun hlavně pro méně zkušené uživatele, protože právě ti bývají nejčastěji terčem podobných podvodů.
V praxi platí jednoduché pravidlo: žádný legitimní web po vás nemá chtít, abyste slepě spouštěli příkaz v Terminálu kvůli ověření prohlížeče nebo přístupu ke službě. Jakmile podobnou výzvu uvidíte, je na místě zastavit se, zavřít stránku a nic nepastovat. U Macu dnes totiž často nerozhoduje technická zranitelnost, ale to, zda útočník dokáže přimět uživatele udělat chybu sám.
Pokud vás téma zajímá víc, přečtěte si také Malware Mac a spam v Macu – Jak ho vyčistit a co pomůže a Pozor na falešnou reklamu na X. Místo Mac aplikace DynamicLake stáhnete nebezpečný malware.
Podrobnosti přinesl také Macrumors.

Chcete k tomu něco dodat? Napište krátce proč.